Cyberattaque et vol de données ayant touché la DGFiP

pchmartin a dit:
Oui, ma réaction est vive car justement je trouvais que les impots étaient sans doute l'administration la plus performante au point de vue "Applicatif" car après un démarrage difficile la déclaration en ligne, ça marche sur des roulettes depuis des années , le site impots.gouv.fr est bien fait et en plus les services répondent aux questions .. donc ca me gave qu'ils soient tombés dans ces pièges de débutant ... double authentification pour les internes & partenaires et non installation d'un mouchard d'extraction .. c'est sur que l'info est un métier qui bouge à toute vitesse ( c'est ce qui fait son charme) , mais là avec les surveillants d'extraction, on parle d'une techno mure ( Gardium est au catalogue IBM depuis 2009 par exemple) .. Après, j'imagine le nombre de couches empilées du SI , ça doit pas être triste ( j'ai lu du Gcos 8 par exemple !!) , mais bon, c'est le rôle d'un DSI de définir les priorités , quitte à refuser de se lancer dans une nouvelle appli , ou à la décaler, car après le piratage Ficoba , il était facile d'aller voir la DG en lui disant: "je dois absolument protéger la base des contribuables avec leur RFR et le taux à la source d'abord " .. mais bon, c'était pas sa priorité
Sur l’empilage des SI on se retrouve vite face à un arbitrage draconien: tout casser et repartir à zéro ou empiler une couche supplémentaire pour tenter de s’adapter aux évolutions en préservant « l'héritage ».
Les coûts techniques et humains de transformation qu’impliquent la première solution font reculer la plupart des DSI ( et, si c’est pas eux, le Dir Financier ou les syndicats).
Et cela, dans le public comme dans le privé.
 
Axiles a dit:
Oui. Mais c’est pire avec le statut de fonctionnaire.
Pourquoi pire ?
En France on ne vire les gens que pour faute grave ( et encore faut vraiment pousser); les mauvais on tente de les marginaliser mais il reste en place.
Je l’ai déjà évoqué, j’ai beaucoup travaillé pour France Telecom, ou l’historique particulier à fait qu’une partie du personnel était privé quand l’autre était fonctionnaire.
De mon expérience, le personnel dans son ensemble était très compétent; mais l’engagement et la conscience professionnelle étaient sensiblement du côté des salariés fonctionnaires, trés attachés à leur entreprise et à son ancienne culture de service public.
 
niklos a dit:
C'est exactement ça. Le salariés ne peut pas être licencié facilement. Mais le fonctionnaire ne peur pas être licencié, ou presque...
« pas facilement » vs « pas où presque ».
Ce recours à la litote traduit bien la similarité des situations.
 
Axiles a dit:
Ce qui est cata. Dans n’importe quelle organisation privée, tu sais qu’il faut régulièrement faire sortir les mauvais.
A part quelques cas , les boîtes privés ne licencient pas les " mauvais" .
D'ailleurs en première ligne dans ce cas, cela devrait être le " mauvais" drh qui a mal recruté.
On licencie parce que l'on restructure,au passage des très bons.
Et ceux qui disent que les très bons, se débrouillent pour ne pas être dans les charettes vont perdre leur emploi avant leurs illusions..
 
nono52 a dit:
Tu sais @Mirabelle la vraie richesse ne se mesure pas seulement à l’argent. Elle se trouve aussi dans les choses simples la santé, l’amour, le temps, les relations sincères.

Certains vont certainement réagir avec des phrases du style : l'argent ne fait pas le bonheur mais il y contribue, c'est juste des inquiets qui veulent se rassurer ;)

Bon dimanche
Pfff... Faut juste pas oublier que ce forum c'est MoneyVox...
 
niklos a dit:
C'est exactement ça. Le salariés ne peut pas être licencié facilement. Mais le fonctionnaire ne peur pas être licencié, ou presque...
C'est faux, c'est une simple question d'argent mais il faut arrêter avec cette légende urbaine qui voudrait nous faire croire qu'il est compliqué de licencier en France dans le privé.
 
Jaumep a dit:
Sur l’empilage des SI on se retrouve vite face à un arbitrage draconien: tout casser et repartir à zéro ou empiler une couche supplémentaire pour tenter de s’adapter aux évolutions en préservant « l'héritage ».
Les coûts techniques et humains de transformation qu’impliquent la première solution font reculer la plupart des DSI ( et, si c’est pas eux, le Dir Financier ou les syndicats).
Et cela, dans le public comme dans le privé.
J'ai continué à lire quelques articles sur la DGFIP et ils ont une stratégie de migration des applications historiques vers un Cloud souverain interministériel: Nubo .. à ce jour, ils ont migré 22% du SI d'après le DSI .. la fiscalité des entreprises est en cours et la fiscalité des particuliers en est aux débuts, ..

Dans le long et très intéressant interview du DSI , on lit:

Nous avons tout l’arsenal de protection : parefeu, anti-DDoS, supervision de sécurité, que nous assurons d’ailleurs en interne. Mais nous rencontrons des difficultés avec les applications anciennes, qui n’ont pas été conçues avec ces exigences dès le départ. Malgré cela, nous sommes plutôt bien positionnés. Je touche du bois. Il ne faut jamais être triomphaliste sur ces sujets.

[lien réservé abonné]

Je laisse à chacun le soin de juger si "je touche du bois" est une position acceptable ou pas
 
moietmoi a dit:
As tu es éléments pour dire ça?
Aux usa Canvas infrastructure a touché 275 millions de personnes des ministères dans le monde entier et la fuite assurance America 7 millions de permis de conduire, je ne parle pas de Ernst et Young , ni de ADT ou Cisco....qui compromettent des centaines de Tera bancaires , administratifs des particuliers et entreprises
1. Classement par densité de comptes piratés (Breach Density)
Cet indicateur mesure le nombre de comptes et d'adresses e-mail compromis par rapport à la population totale. [, 2 [lien réservé abonné]]
  • 🥇 La France se classe au 1er rang mondial. Sa densité de piratage atteint un niveau 12 fois supérieur à la moyenne mondiale.
  • 🥈 Les États-Unis se situent juste derrière à la 2e place, avec une densité 8 times supérieure à la moyenne mondiale (bien qu'ils restent premiers en volume total brut de données volées).
  • 🥉 Israël occupe la 3e place de ce classement par habitant.
 
Droits de mutation : les effets en chaîne de la cyberattaque de la DGFiP désorganisent les services et les notaires
Ni les départements, ni le Sénat n'en avaient été informés : la cyberattaque contre la direction générale des finances publiques a entraîné la suspension du serveur des données cadastrales, et avec elle la crainte d'un blocage des versements des droits de mutation à titre onéreux (DMTO), principale recette fiscale des départements. Une solution d'urgence sera néanmoins activée le 21 septembre 2026, annonce la DGFiP à Acteurs publics.
[lien réservé abonné]
 
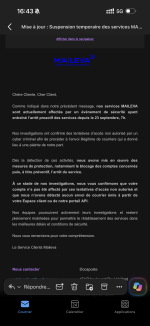
IMG_6538.pngJe partage ça car ça fait plusieurs fois que la fraude passe par voie postale ou tente de le faire.
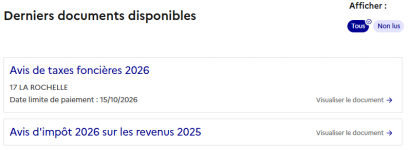
Fraude au faux courrier postal de la DGFIP, ici tentative d’accéder aux systèmes Docaposte pour faire des envois postaux en masse en se faisant passer pour un émetteur légitime, le courtier postal semble de plus en plus devenir un vecteur de fraude aussi.

À garder en tête.
 
Par contre la base de doc est de nouveau en ligne

1790264385497.png
 
Les vols de données du fisc ne sont «pas la conséquence d'une attaque sophistiquée», selon l'Anssi
[lien réservé abonné]
 
Alsacom a dit:
1. Classement par densité de comptes piratés (Breach Density)
Cet indicateur mesure le nombre de comptes et d'adresses e-mail compromis par rapport à la population totale. [, 2 [lien réservé abonné]]
  • 🥇 La France se classe au 1er rang mondial. Sa densité de piratage atteint un niveau 12 fois supérieur à la moyenne mondiale.
  • 🥈 Les États-Unis se situent juste derrière à la 2e place, avec une densité 8 times supérieure à la moyenne mondiale (bien qu'ils restent premiers en volume total brut de données volées).
  • 🥉 Israël occupe la 3e place de ce classement par habitant.
Heir, j'écoutais cette chroniqueur qui explique qu'aux États-Unis, c’est le FBI qui s'est fait piraté...

[lien réservé abonné]
 
MDacier a dit:
Les vols de données du fisc ne sont «pas la conséquence d'une attaque sophistiquée», selon l'Anssi
[lien réservé abonné]
Faut attendre fin septembre pour que l'Anssi disent ce que tous les informaticiens qui savent ce que c'est qu'un système d'information d'entreprise savent depuis la révélation de la fuite !!
Suffisait aussi de lire l'interview de février du DSI qui disait qu'il voulait généraliser la connexion à 2 facteurs, et qu'il n'avait pour le moment pu réaliser que 22% de la migration de GCOS IDS vers le cloud souverain ( et donc impossibilité de mettre un mouchard d'extraction) ..

Allez les gars, vous pouvez vous rendormir !! Avec vous on est protégé
 
Saluons la transparence de l’AnSSI. Qui confirme en effet ce que les connaisseurs savaient. L’absence de double authentification réelle sur des comptes manipulant de la donnée sensible est délirante.

Maintenant clairement il faut que des têtes tombent.

Ceux qui gèrent ainsi nos données avec une négligence coupable doivent être tenus responsables de leur inaction.

P.S : il faudra que je vous raconte mes échanges avec mon contrôleur fiscal DGFiP (Pro)… ils sont totalement à l’Ouest
 
Bonjour à tous,

L'ANSSI a publié hier son rapport d'incident [lien réservé abonné] sur les cyberattaques ayant touché la DGFiP.

Il y a eu selon ce rapport, une exploitation de faiblesses dans trois domaines :
- la gestion des identités,
- l’architecture,
- la détection.


Bonne lecture.
 
Axiles a dit:
Saluons la transparence de l’AnSSI. Qui confirme en effet ce que les connaisseurs savaient. L’absence de double authentification réelle sur des comptes manipulant de la donnée sensible est délirante.

Maintenant clairement il faut que des têtes tombent.

Ceux qui gèrent ainsi nos données avec une négligence coupable doivent être tenus responsables de leur inaction.

P.S : il faudra que je vous raconte mes échanges avec mon contrôleur fiscal DGFiP (Pro)… ils sont totalement à l’Ouest
Les vrais responsables c'est le gouvernement qui n'a pas donné à l'informatique de la DGFIP les moyens de faire la transition entre leur système Bull GCOS IDS qui n'était plus maintenu et un nouveau
Il y a quelques années , la DGFIP avait présenté un projet de migration sous IBM Systeme Z ( celui qui est utilisé par toutes les grosses banques) , mais il a été refusé car c'était pas "souverain" .. on peut le comprendre ... mais il y a t'il eu accélération de la migration vers le cloud ... non, début février, il n'y avait que 22% migré d'après le DSI lui même... il y a un projet démarré de migration de la fiscalité des entreprises, mais rien sur la fiscalité des particuliers , à part le calcul des impots qui est maintenant fait en dehors.. les résultats étant rapatriés ensuite dans le vieux sysème.

Il y a eu il y a 2 semaines une indisponibilité de 3 jours de la base des documents, je suis prèt à parier que ça correspondait à une migration ... bonne idée car une fuite des documents d'avis d'imposition ferait mauvais effet .. chat échaudé crain l'eau froide , dit'on

ps: toutes mes infos proviennent d'interview ou de compte rendu de présentation en libre service sur le web
 
pchmartin a dit:
Les vrais responsables c'est le gouvernement qui n'a pas donné à l'informatique de la DGFIP les moyens de faire la transition entre leur système Bull GCOS IDS qui n'était plus maintenu et un nouveau
Il y a quelques années , la DGFIP avait présenté un projet de migration sous IBM Systeme Z ( celui qui est utilisé par toutes les grosses banques) , mais il a été refusé car c'était pas "souverain" .. on peut le comprendre ... mais il y a t'il eu accélération de la migration vers le cloud ... non, début février, il n'y avait que 22% migré d'après le DSI lui même... il y a un projet démarré de migration de la fiscalité des entreprises, mais rien sur la fiscalité des particuliers , à part le calcul des impots qui est maintenant fait en dehors.. les résultats étant rapatriés ensuite dans le vieux sysème.

Il y a eu il y a 2 semaines une indisponibilité de 3 jours de la base des documents, je suis prèt à parier que ça correspondait à une migration ... bonne idée car une fuite des documents d'avis d'imposition ferait mauvais effet .. chat échaudé crain l'eau froide , dit'on

ps: toutes mes infos proviennent d'interview ou de compte rendu de présentation en libre service sur le web
La bonne façon de prendre le sujet me semble une commission d’enquête, c’est leur raison d’être.
 
Axiles a dit:
Saluons la transparence de l’AnSSI. Qui confirme en effet ce que les connaisseurs savaient. L’absence de double authentification réelle sur des comptes manipulant de la donnée sensible est délirante.

Maintenant clairement il faut que des têtes tombent.

Ceux qui gèrent ainsi nos données avec une négligence coupable doivent être tenus responsables de leur inaction.

P.S : il faudra que je vous raconte mes échanges avec mon contrôleur fiscal DGFiP (Pro)… ils sont totalement à l’Ouest
Je me demande juste que fait le DPO ???
Un tel niveau minable de sécurisation en 2026, c'est criminel.

Et évidemment personne ne sera sanctionné, au contraire
 
MDacier a dit:
Je me demande juste que fait le DPO ???
Un tel niveau minable de sécurisation en 2026, c'est criminel.

Et évidemment personne ne sera sanctionné, au contraire
Le DPO ne me semble pas vraiment être le sujet. C’est le RSSI surtout.
 
Retour
Haut